Celah keamanan Android dengan kode CVE-2026-58868 berpotensi memungkinkan penyerang menjalankan kode dari jarak jauh di ponsel pengguna tanpa interaksi apa pun. Kerentanan ini dilaporkan berdampak pada Android 14 hingga Android 17, sehingga pengguna diminta memantau dan memasang pembaruan keamanan begitu tersedia.
Risiko tersebut berbeda dari serangan yang mengandalkan korban mengeklik tautan atau membuka lampiran berbahaya. Dalam kasus ini, menurut laporan Telset.id yang merujuk buletin keamanan Google dan The Hacker News, celah dapat dimanfaatkan tanpa tindakan dari pemilik perangkat.
Kemampuan menjalankan kode secara jarak jauh dapat membuka peluang bagi pelaku untuk mengambil alih perangkat demi kepentingan mereka. Namun, laporan tersebut tidak merinci mekanisme teknis eksploitasi maupun tindakan yang dapat dilakukan penyerang setelah berhasil masuk.
Android 14 hingga 17 masuk dalam cakupan
Rentang versi yang disebut terdampak mencakup Android 14, Android 15, Android 16, dan Android 17. Google belum mengidentifikasi Android 12 dan Android 13 sebagai versi yang terdampak dalam buletin tersebut. Meski begitu, laporan juga mencatat Google tidak secara tegas menyatakan kedua versi itu terbebas dari kerentanan.
Perbedaan itu membuat pengguna Android 12 dan 13 sebaiknya tidak langsung menganggap perangkatnya pasti aman. Informasi yang tersedia hanya menunjukkan kedua versi tersebut tidak disebut sebagai bagian dari cakupan yang telah diidentifikasi Google.
Google, menurut laporan, belum mengonfirmasi adanya eksploitasi aktif terhadap CVE-2026-58868. Keterangan ini memberi ruang bagi pengguna untuk memperbarui perangkat sebelum celah tersebut diketahui dimanfaatkan secara luas. Namun, belum adanya konfirmasi bukan jaminan bahwa tidak ada pihak yang telah menemukan atau mencoba mengeksploitasinya.
Patch tersedia, tetapi distribusinya bertahap
Google telah menyediakan patch untuk memperbaiki kerentanan tersebut. Pembaruan itu tidak serta-merta hadir bersamaan di semua ponsel, sebab produsen perangkat dan operator seluler turut menentukan waktu distribusinya. Akibatnya, pengguna dengan model ponsel yang sama pun bisa menerima pembaruan pada waktu berbeda.
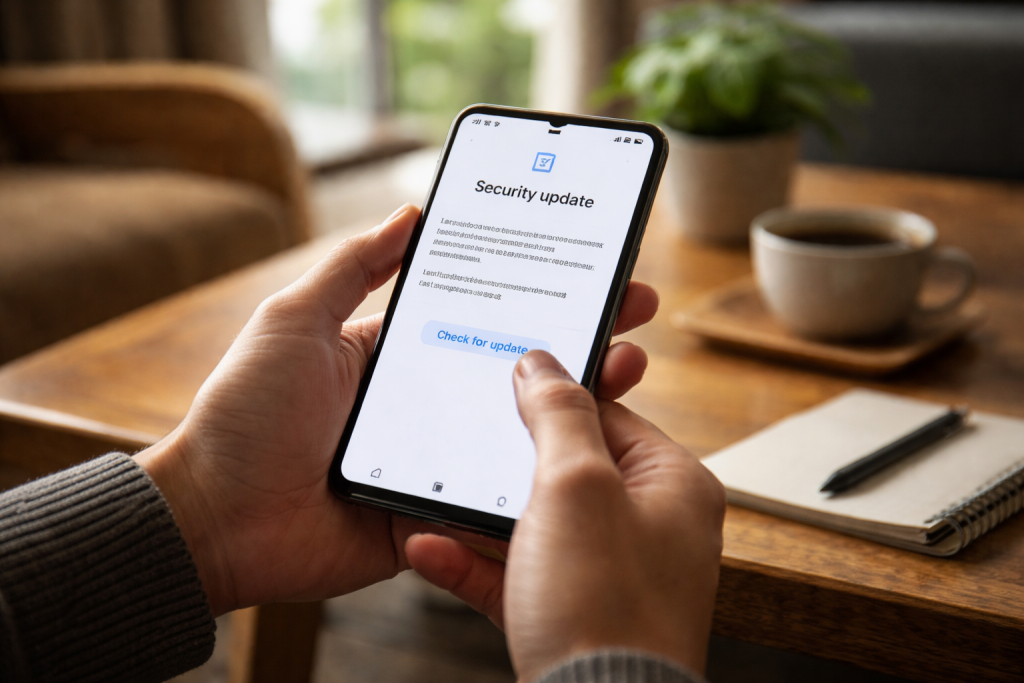
Untuk memeriksa status patch, pengguna dapat membuka menu Settings, lalu memilih “About phone” atau “About tablet” dan melihat informasi versi Android. Pada halaman itu, cari tanggal pembaruan keamanan “2026-11-01” atau tanggal yang lebih baru. Menurut laporan sumber, patch mulai 1 November 2026 dan seterusnya mencakup perbaikan untuk masalah ini.
Jika tanggal tersebut belum tertera, pembaruan kemungkinan belum tersedia untuk perangkat yang digunakan. Pengguna dapat memeriksa kembali menu pembaruan sistem secara berkala dan mengikuti informasi dari produsen ponsel atau operatornya. Ketersediaan patch tidak sepenuhnya berada di tangan Google, sehingga waktu pemasangannya bisa berbeda-beda.
Buletin Google mencatat ratusan kerentanan
CVE-2026-58868 menjadi salah satu isu yang disorot dalam buletin keamanan Google. Secara keseluruhan, buletin tersebut mencatat 216 kerentanan, dengan 23 di antaranya dikategorikan kritis. The Hacker News juga menyebut dua kerentanan kritis lain berpotensi memungkinkan eksekusi kode jarak jauh ketika berhasil dieksploitasi.
Karena celah yang dibahas tidak memerlukan interaksi pengguna, kebiasaan menghindari tautan mencurigakan atau lampiran dari pengirim tak dikenal saja tidak cukup untuk menanganinya. Langkah yang lebih relevan adalah memastikan perangkat menerima pembaruan keamanan terbaru, lalu memasangnya saat sudah tersedia.
Pengguna Android 14 hingga 17 dapat menjadikan tanggal patch sebagai patokan awal untuk mengecek perlindungan perangkat. Sambil menunggu distribusi pembaruan, pemantauan berkala terhadap informasi dari produsen dan operator menjadi penting, terutama karena jadwal rilisnya tidak seragam.
Google telah menyiapkan perbaikan, tetapi perlindungan baru efektif setelah patch diterima dan terpasang pada ponsel. Karena itu, pengguna sebaiknya tidak hanya mengandalkan kebiasaan aman saat berinternet, tetapi juga memastikan pembaruan sistem tidak tertunda ketika sudah tersedia.
